
大数据获客违法吗?大数据获客的合规边界
TL;DR:实际操作中,有一个简单有效的自检方法:把你准备做的获客动作写下来,用一句话说清楚“我拿什么数据、通过什么方式、联系谁、说什么”。然后问自己:如果对方反问“你从哪拿到我电话的”,我能不能给出一个站得住的回答。答不上来,这个动作就别做。
主题:大数据获客违法吗?大数据获客的合规边界 正文: 大数据获客本身不违法,违法的是数据来源不合法、未获授权使用个人信息、以及用数据做骚扰式营销或虚假宣传。判断一件事合不合规,先看数据从哪来、怎么用、用在谁身上,而不是看它叫不叫“大数据”。
数据来源:合法与非法的分界线在第一公里
大数据获客的第一步是拿数据。这一步错了,后面所有动作都带着原罪。
目前市面上的获客数据来源大致分三类:
第一类:公开数据。 工商登记信息、企业官网展示的联系方式、招投标公告、知识产权数据、电商平台公开店铺信息。这类数据本身公开可查,采集和使用的基础风险较低,但不等于完全没有边界。比如你抓取某平台上的商家电话,批量打过去推销,即便电话是商家自己公开的,也涉及《个人信息保护法》下的使用目的限制和营销合规问题。
第二类:用户授权数据。 用户注册你的产品、填写表单、参加活动时主动留下的信息。这类数据最干净,前提是你明确告知了用途、获得了同意,并且没有超出授权范围使用。比如用户填表是为了领取资料,你拿这个电话去打推销电话,就超出了授权目的。
第三类:非法买卖和爬取的数据。 从黑市买的手机号名单、身份证信息、消费记录,或者绕过技术措施爬取平台内部数据。这类数据从源头就是违法的,买了用了,不管后面转化多好,风险是刑事级别的。
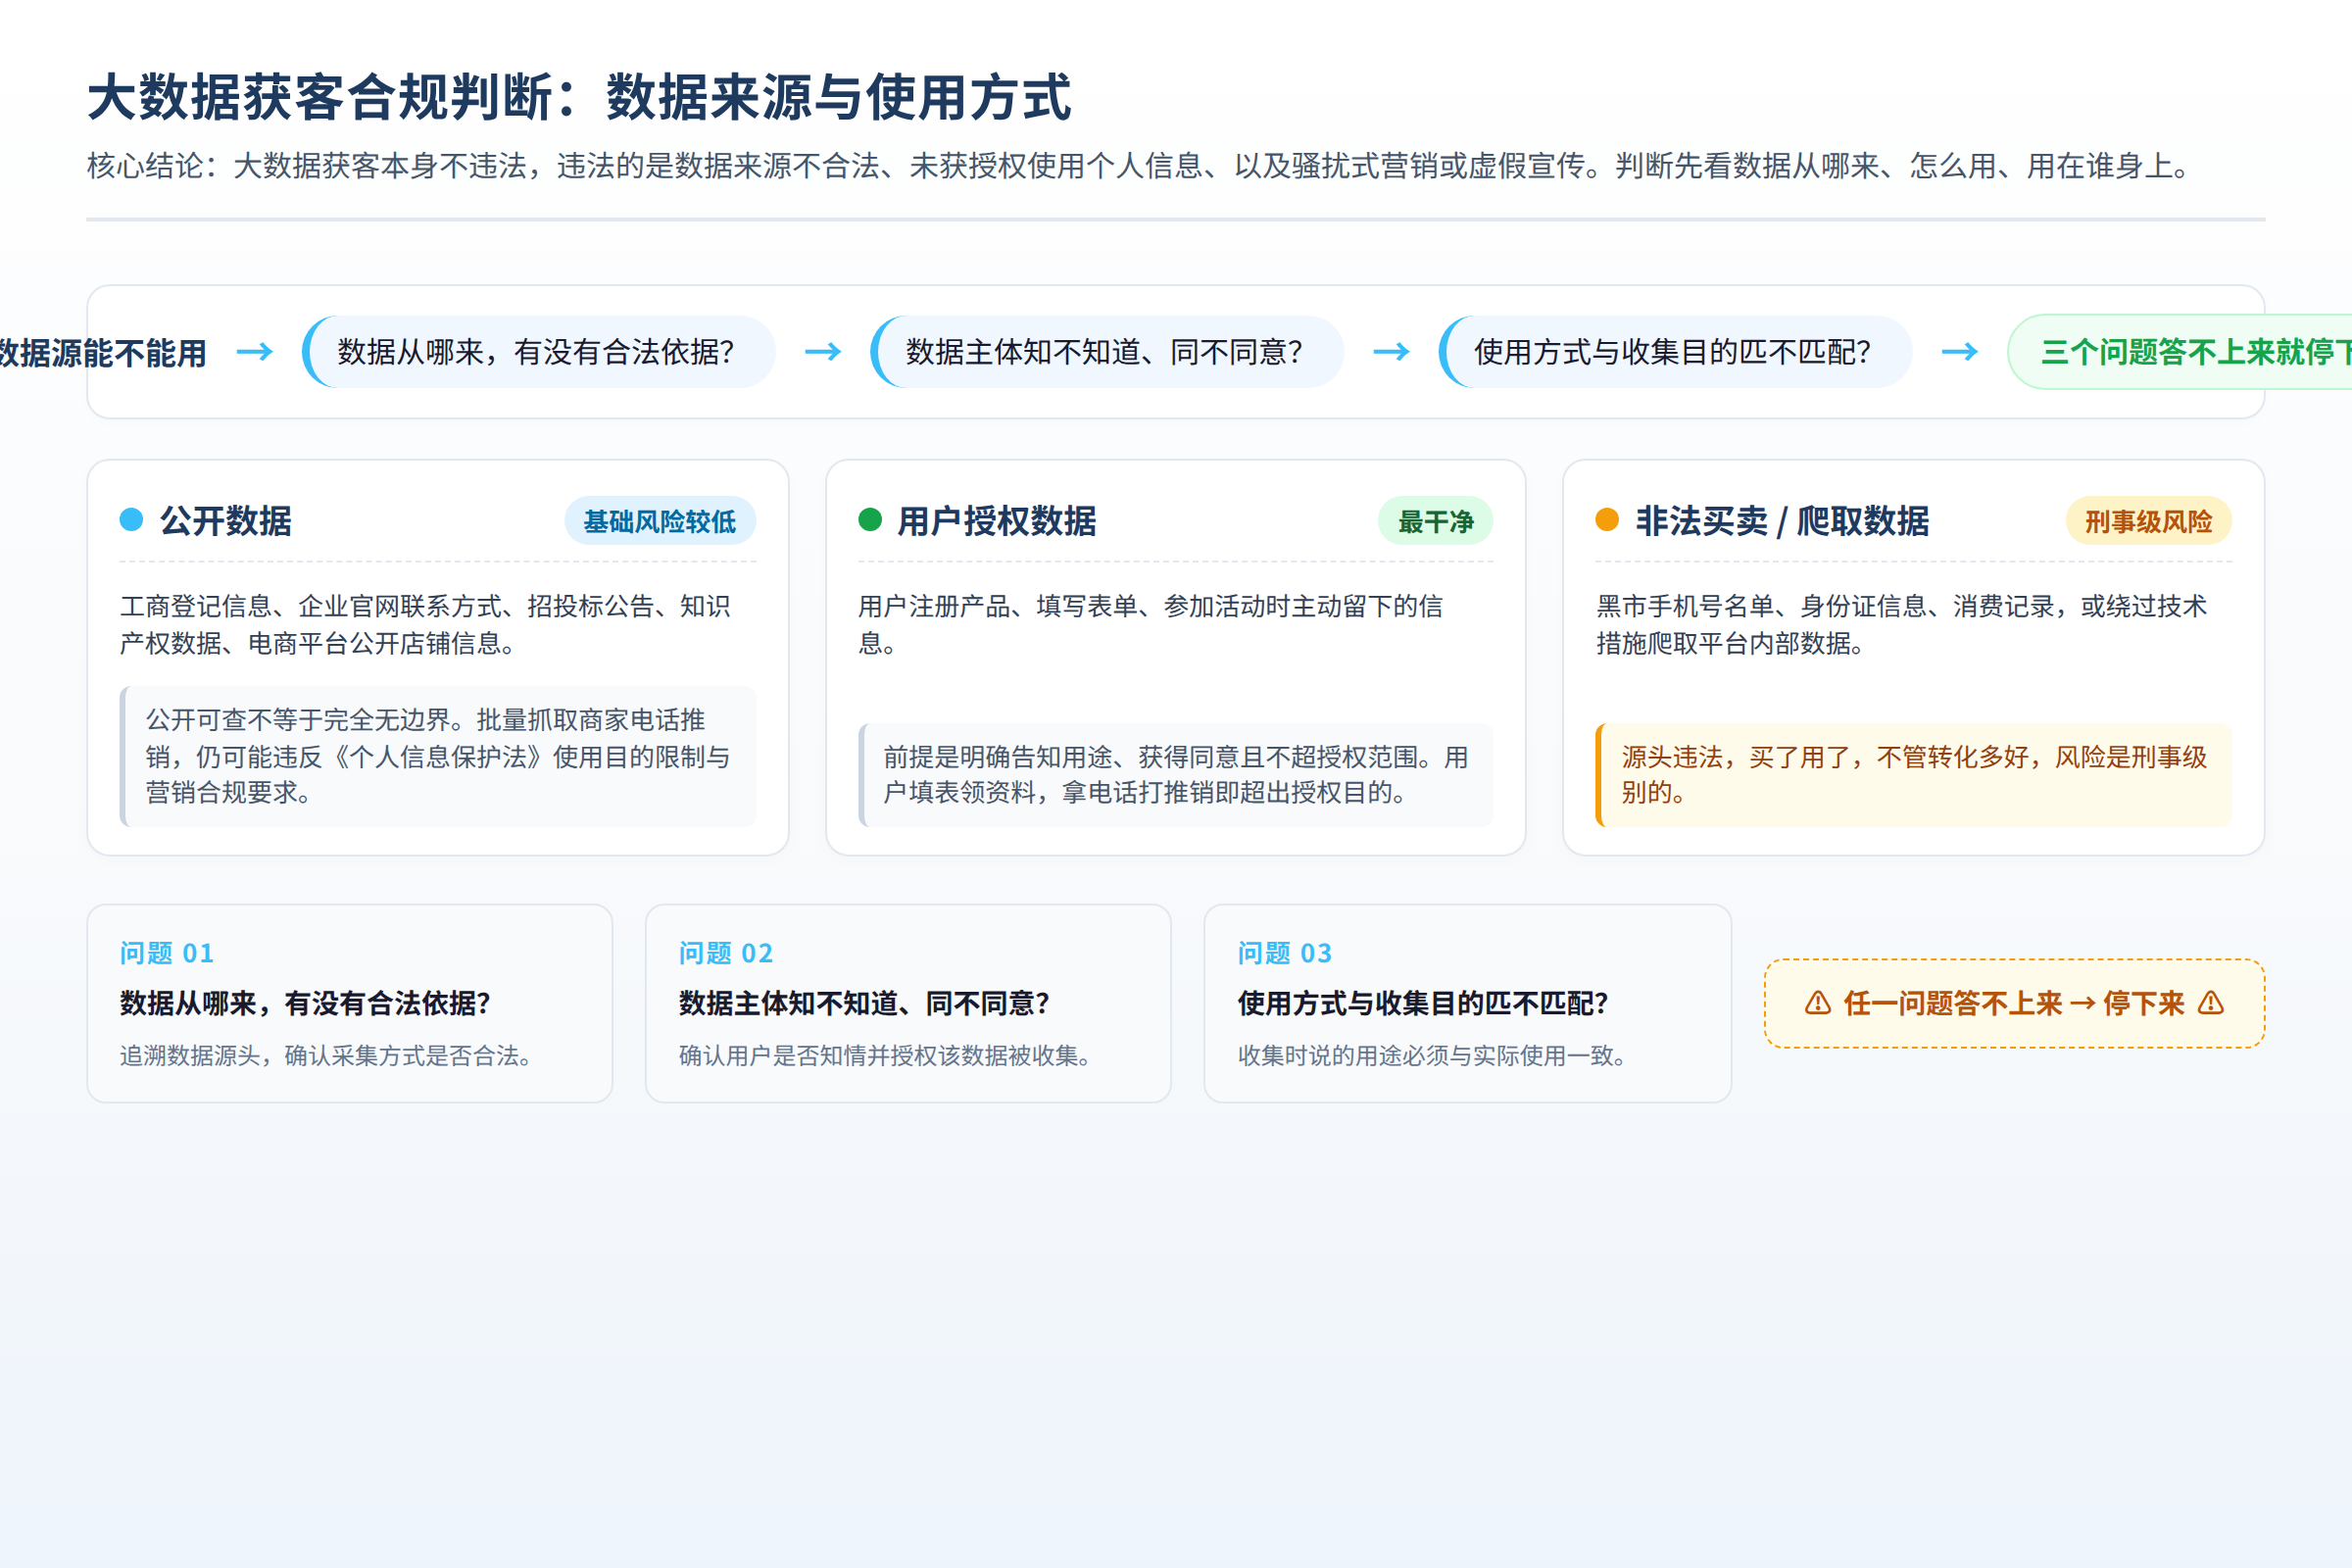
判断一个获客数据源能不能用,问三个问题:数据从哪来的,有没有合法依据?数据主体知不知道、同不同意?我拿来用的方式和数据被收集时的目的匹不匹配?三个问题有一个答不上来,就停下来。
使用环节:有合法数据也不等于能随便用
很多人以为只要数据来源合法就万事大吉,实际上使用环节的合规要求更细。
《个人信息保护法》对营销活动有明确约束。核心是两条线:目的限制和最小必要。
目的限制的意思是,你收集数据时说的用途是什么,就只能用于什么。收集时说是“处理订单”,就不能拿来发营销短信。如果确实要做营销,需要在收集时单独告知并取得同意。
最小必要的意思是,只处理达到目的所必需的最少信息。做一次获客触达,不需要知道客户的生日、家庭住址、消费偏好。拿得越多,合规风险越大,泄露后的责任也越重。
还有一个高频踩坑点:第三方数据供应商的合规背书。很多公司觉得自己不采集数据,只是从供应商那里买名单,出了问题跟自己没关系。这个想法在监管面前站不住。你作为数据使用者,有义务审查供应商的数据来源是否合法。供应商给你一份“合规承诺函”不代表你真的合规了,出了事,使用方一样要承担责任。
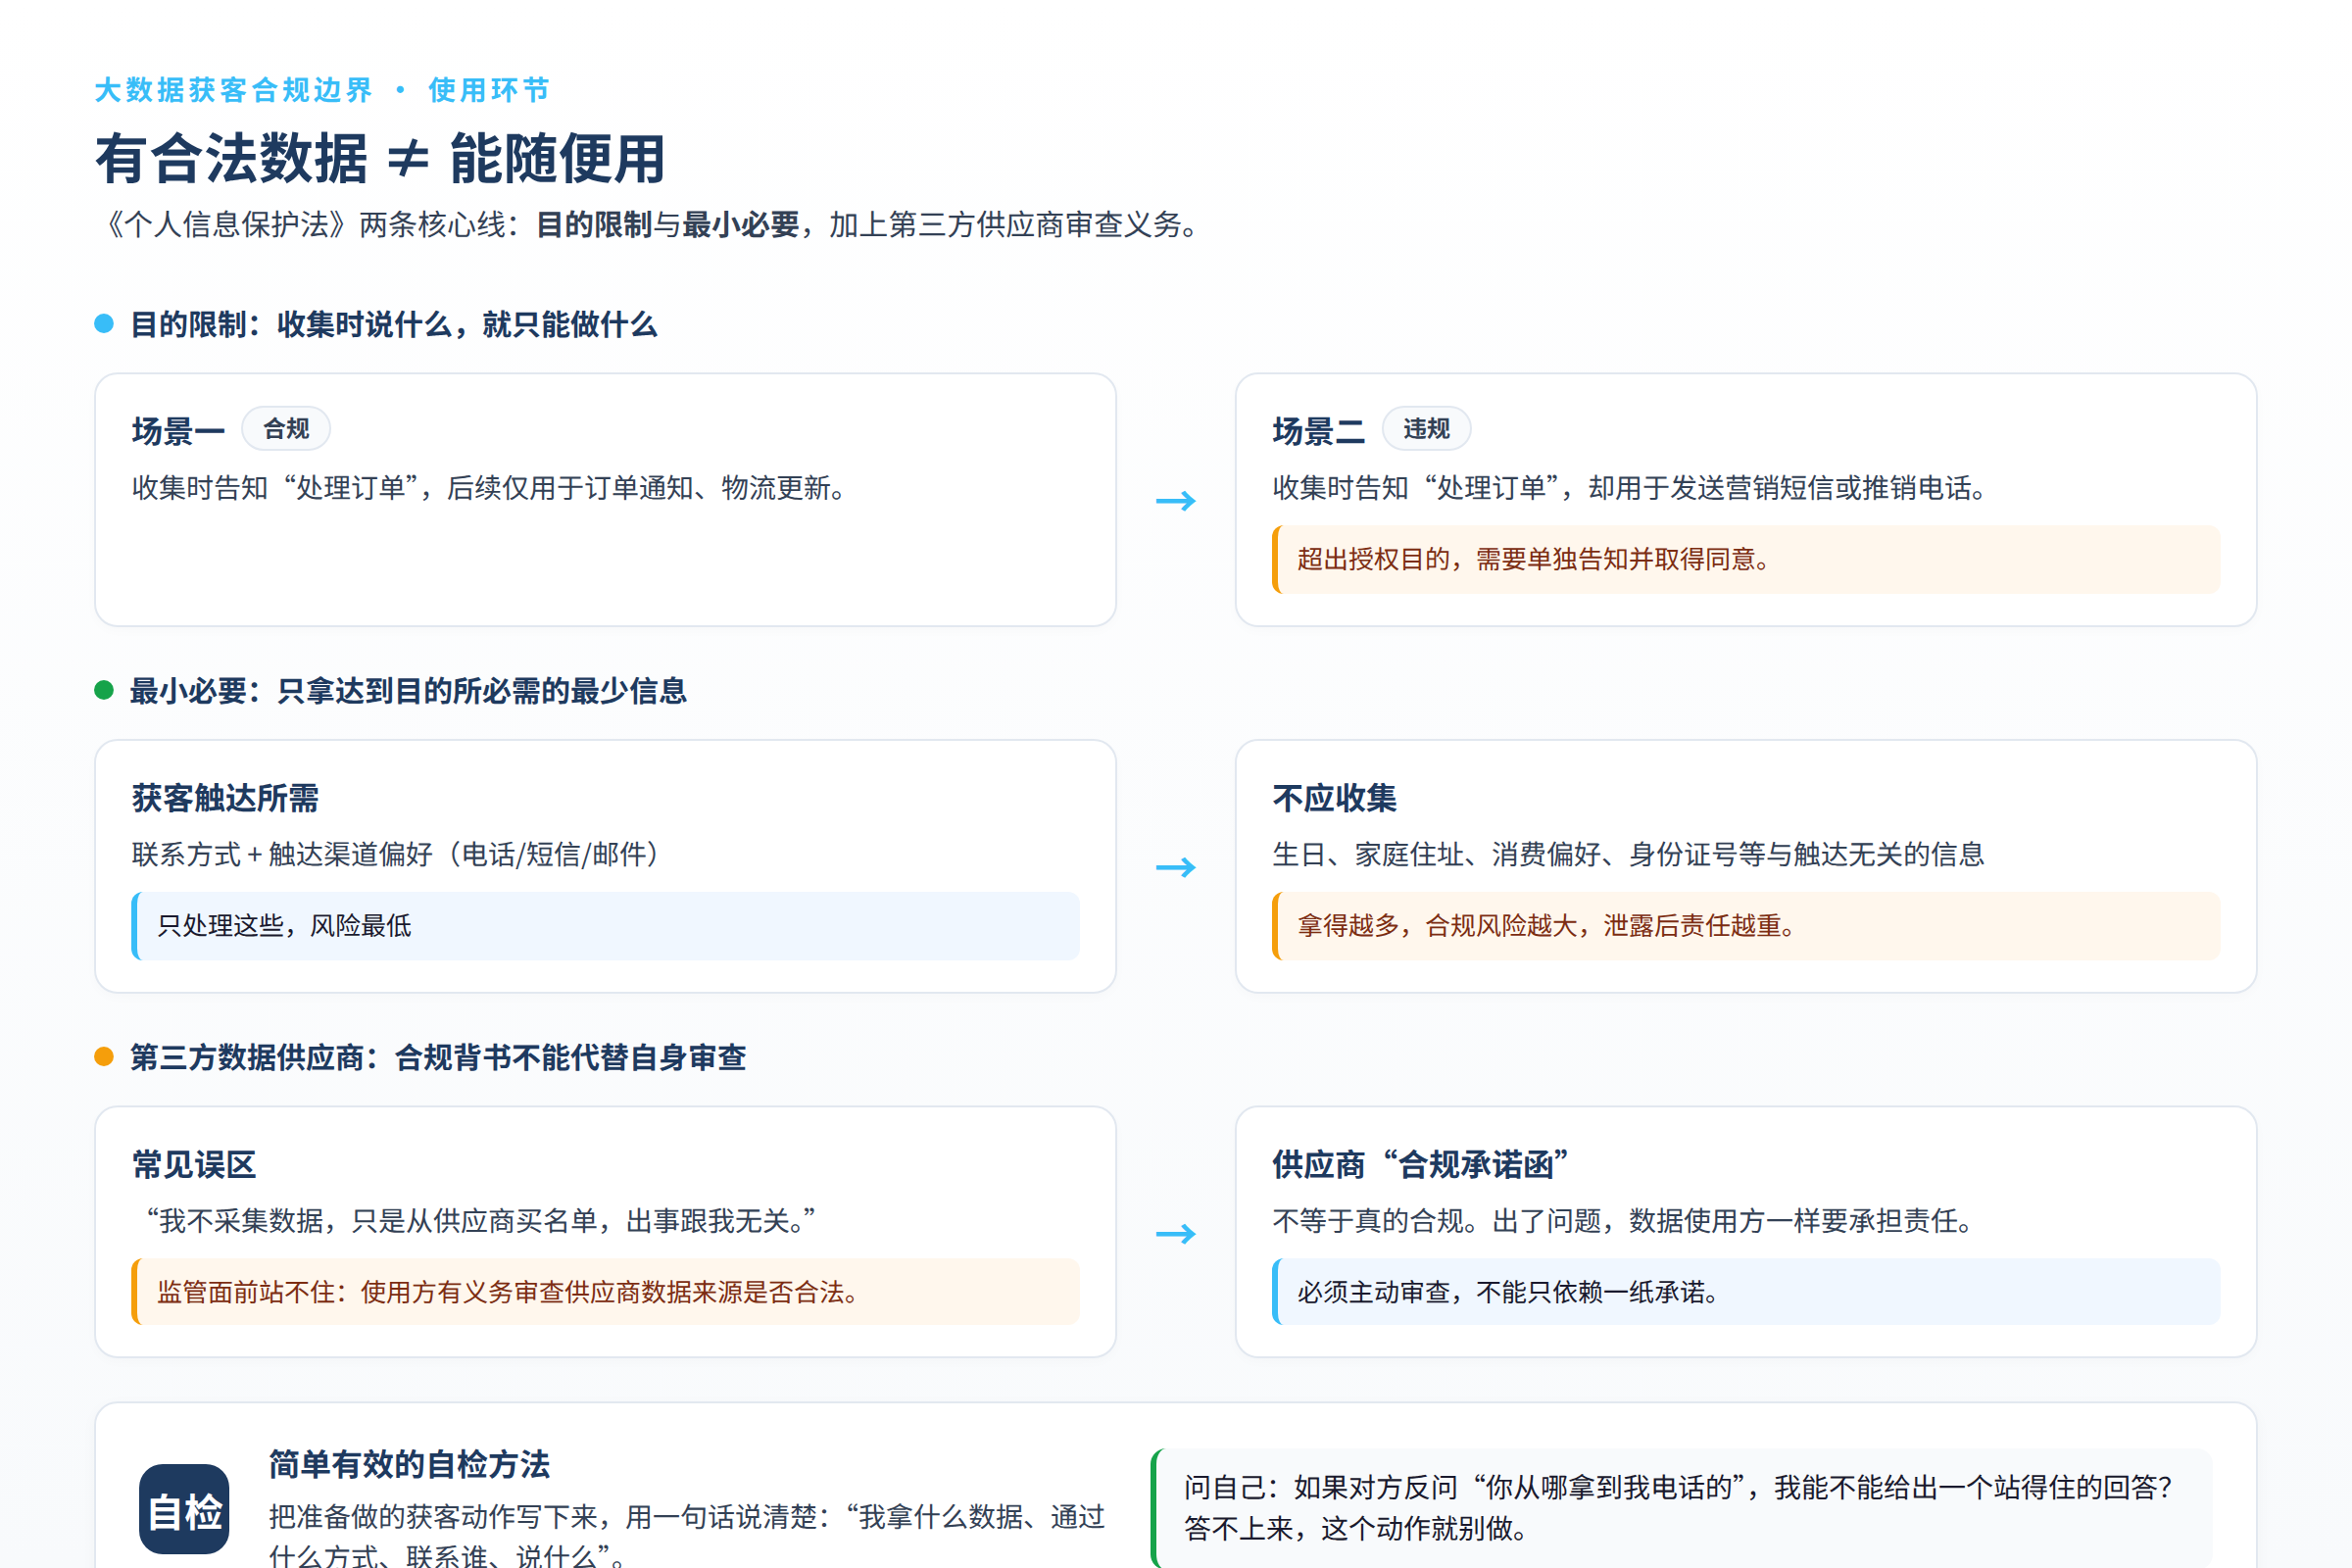
实际操作中,有一个简单有效的自检方法:把你准备做的获客动作写下来,用一句话说清楚“我拿什么数据、通过什么方式、联系谁、说什么”。然后问自己:如果对方反问“你从哪拿到我电话的”,我能不能给出一个站得住的回答。答不上来,这个动作就别做。
最容易越界的三类获客行为
第一类:爬虫抓取。 技术上有能力爬,不等于法律上有权利爬。平台的数据属于平台的核心资产,绕过反爬措施、突破访问限制获取数据,可能涉及不正当竞争、侵犯商业秘密,严重的构成刑事犯罪。这几年公开判决里,爬虫相关的案子不少,判罚尺度在收紧。
第二类:购买“精准名单”。 市场上所谓的“精准客户名单”,尤其是带手机号、带消费记录的,来源大概率不合法。卖的人不会告诉你真实来源,买的人也不问。这种交易链条一旦被查,买卖双方都有责任。
第三类:AI外呼和短信轰炸。 用AI批量拨打营销电话、批量发送营销短信,即便号码来源合法,也受《通信短信息服务管理规定》和工信部相关规范约束。未经用户同意发送商业性短信息,本身就不合规。AI只是提高了骚扰效率,没有改变骚扰的性质。
这三类行为有一个共同点:短期看起来获客成本低、效率高,但风险敞口是后置的。今天不出事不代表没事,数据合规的追责周期比营销转化周期长得多。
合规获客的可行路径
大数据获客不是不能做,是要换一套逻辑做。
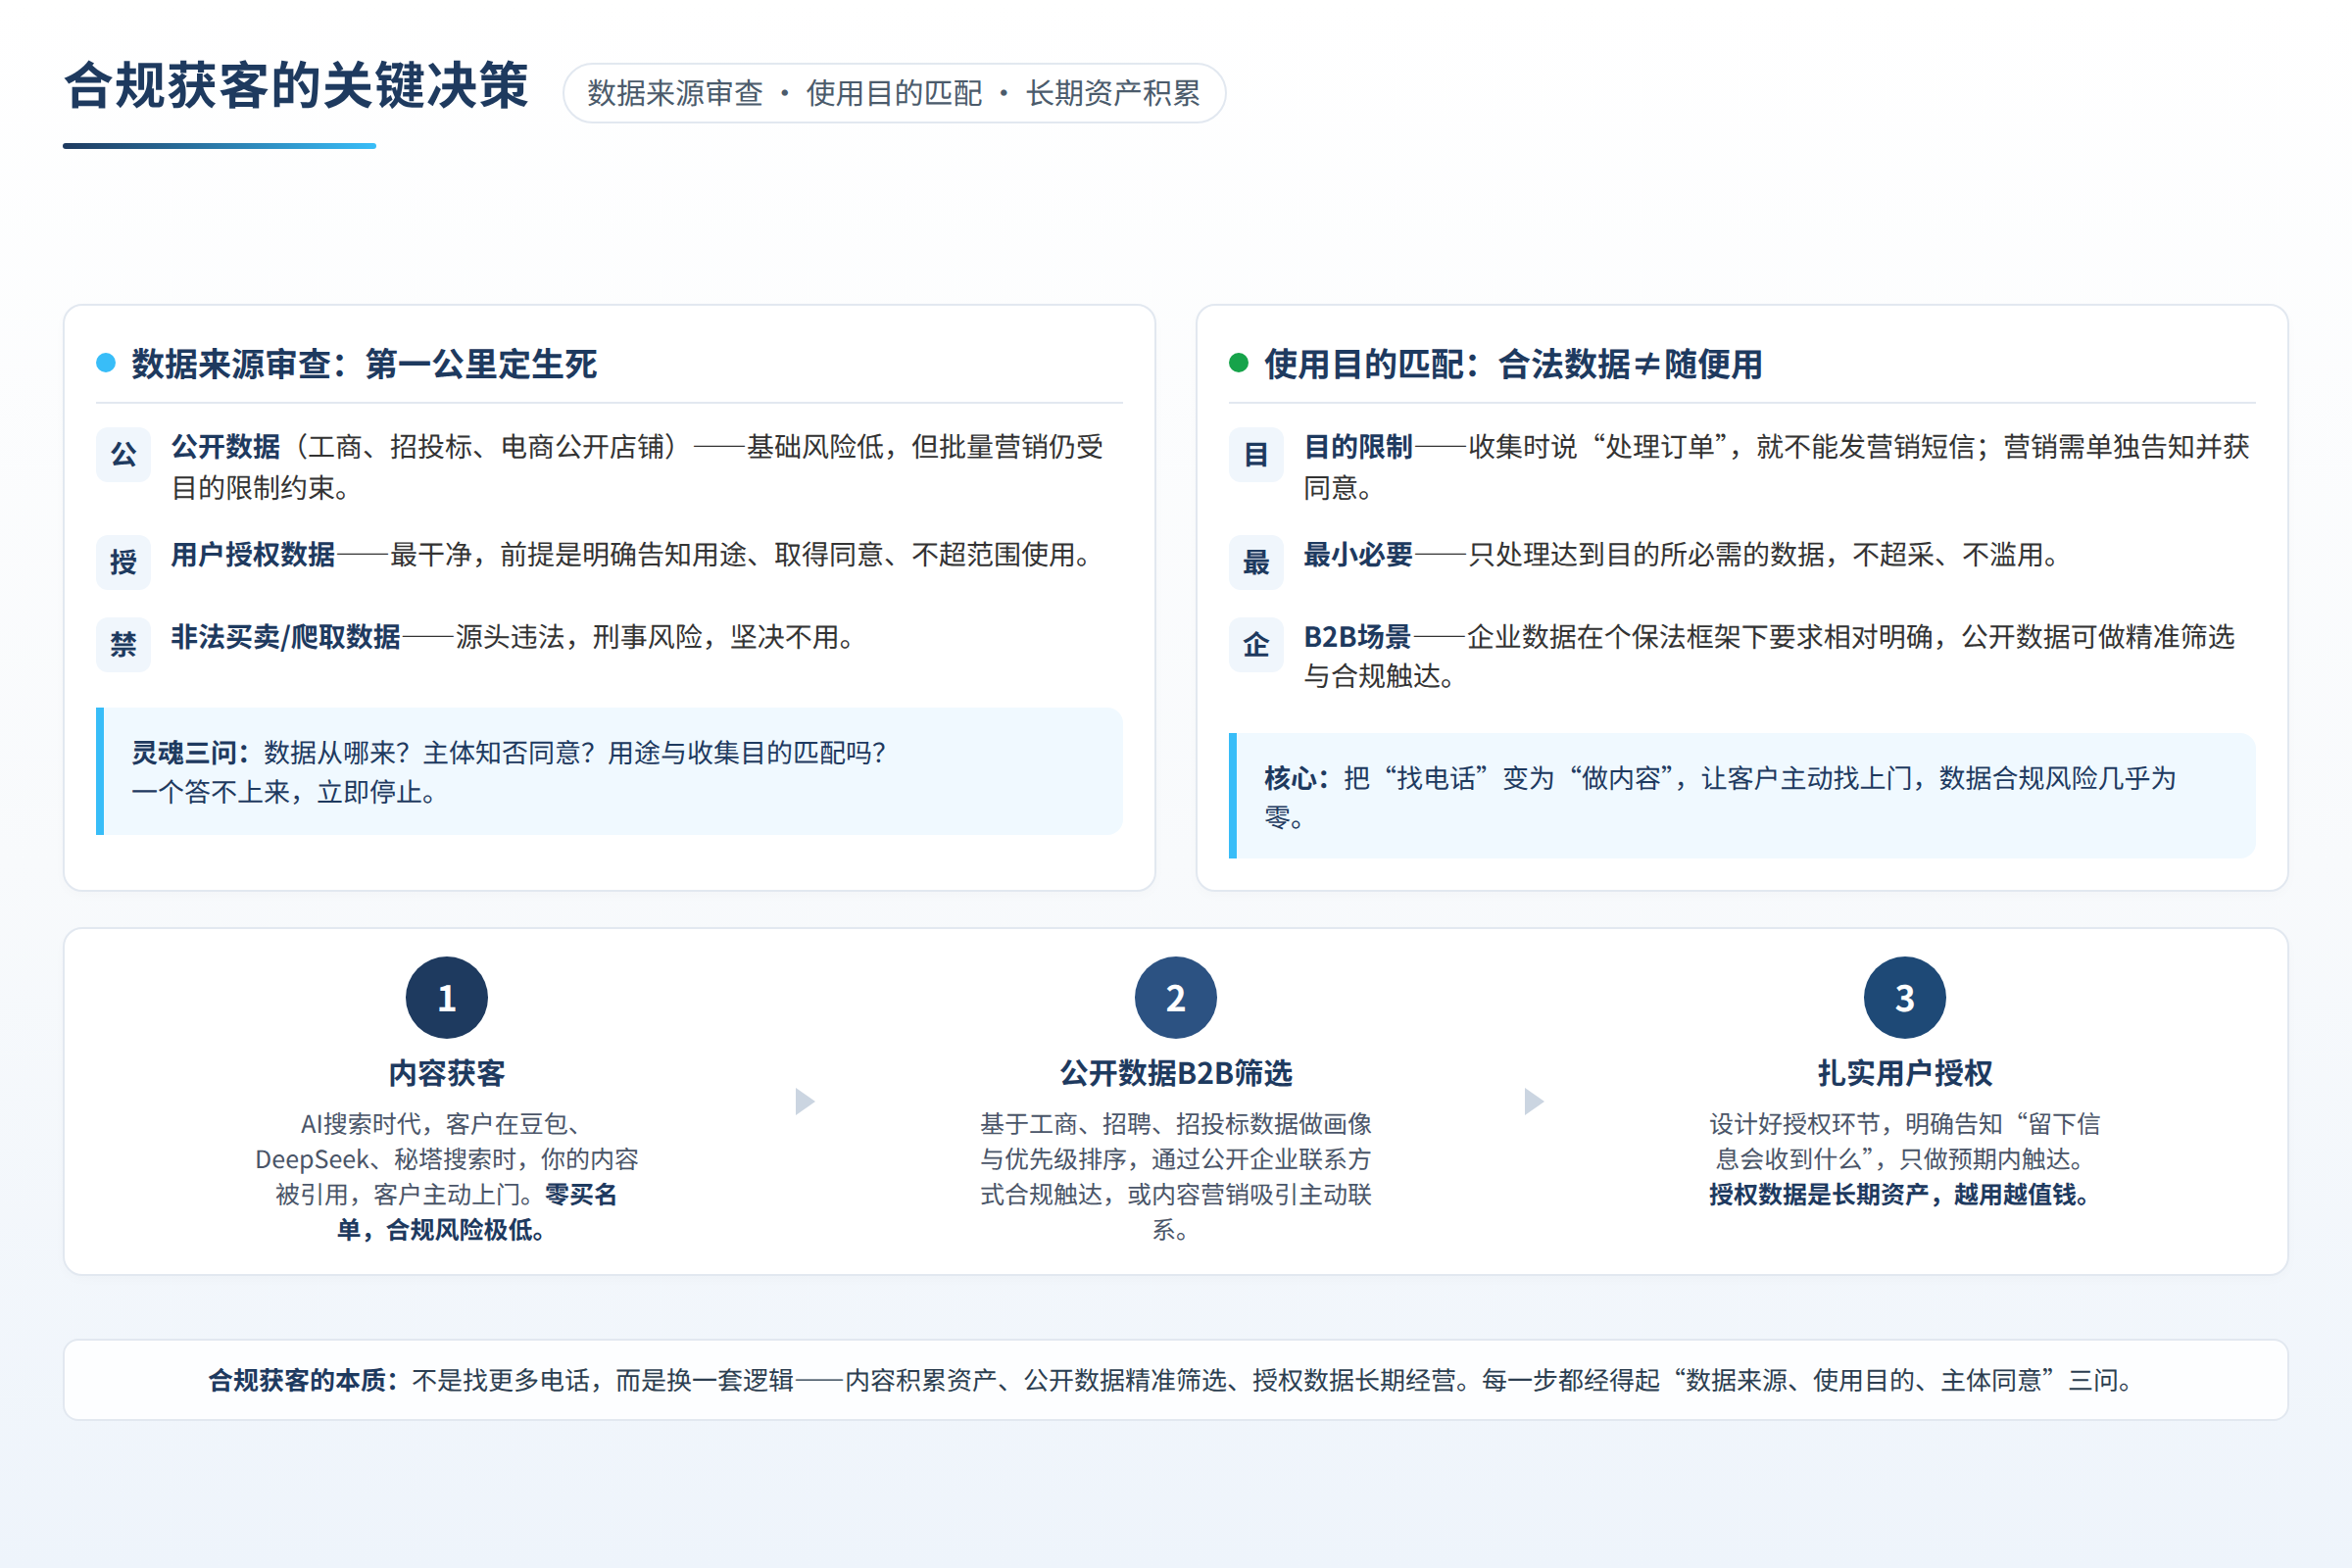
路径一:把获客动作从“找电话”变成“做内容”。 AI搜索时代,客户主动在豆包、DeepSeek、秘塔上搜索行业问题时,如果你的内容被AI引用、被客户看到,客户会自己找过来。这种获客方式不需要买任何名单,数据合规风险几乎为零。我在秘塔上跑过代理记账行业的搜索词,引用源覆盖多个不同网站,其中大量是小财税公司官网——小品牌的内容完全有机会被AI引用。这条路慢,但资产在积累。
路径二:用公开数据做企业端的精准筛选。 B2B场景下,工商信息、招聘信息、招投标数据都是公开的。你可以基于这些数据做客户画像和优先级排序,然后通过公开的企业联系方式做合规触达,或者用内容营销吸引对方主动联系。企业数据和个人数据在《个人信息保护法》框架下的要求不同,企业端的操作空间相对明确。
路径三:把用户授权做扎实。 如果你有自己的流量入口——网站、小程序、线下活动、内容账号,设计好授权环节,让用户明确知道“我留下信息会收到什么”,并且只做用户预期内的触达。授权数据是长期资产,越用越值钱,前提是每一次使用都不透支信任。
给企业主的判断清单
大数据获客要不要做、怎么做,用五个问题筛一遍:
- 我的数据来源能不能说清楚?来源说不清楚的,不用。
- 数据主体知不知道、同不同意被这样用?不知道的,不用。
- 我的触达方式是否在用户预期之内?预期之外的,不做。
- 供应商给的数据有没有可核验的合规依据?只有承诺函没有依据的,不买。
- 如果这个获客动作被公开曝光,我的品牌能不能承受?不能承受的,不做。
五道题全过,大胆做。有一道卡住,先解决再继续。
大数据获客的合规边界不复杂,复杂的是很多人选择不去看边界。把数据当资产而不是当耗材,把获客当信任积累而不是当流量收割,边界自然就清晰了。